A SAASCO Medical Kft. a 2010-ben alapított SAASCO Kft. több mint egy évtizedes szigorú szabályozási és CE jelölési tapasztalatára épülő tanácsadó iroda. 6 fős szakértői csapatunk mérnöki, jogi és ISO minőségirányítási háttérrel segít a cégeknek az AI Act, az ISO/IEC 42001 és a GDPR megfelelőségben.
A SAASCO Medical Kft. története szorosan összeforr a hazai orvostechnikai és ipari szabályozási tanácsadás fejlődésével. Anyacégünk, a SAASCO Kft. 2010-ben alakult azzal az elkötelezett céllal, hogy a legszigorúbb európai megfelelőségi eljárásokban nyújtson professzionális támogatást a hazai és nemzetközi vállalatoknak. A 2010 és 2025 közötti időszakban felhalmozott tudásbázis és a CE-jelölési eljárások teljes körű ismerete jelentette azt a szilárd alapot, amelyre építkezve 2025-ben megalapítottuk a SAASCO Medical Kft.-t.
A cégalapítás elsődleges célja az volt, hogy az orvostechnikai eszközök divíziójának korábbi munkatársait és szakértelmét egy önálló, célzott szervezetbe vonjuk össze, miközben a SAASCO Kft. továbbra is tulajdonos maradt a cégben. Így bár a SAASCO Medical Kft. önálló entitásként fiatal vállalkozás, szakmai múltja, módszertana és elismertsége több mint 15 évre nyúlik vissza.
A digitális átállás és a mesterséges intelligencia rohamos terjedése új kihívások elé állította a piacot. Felismertük, hogy a mesterséges intelligenciáról szóló európai uniós rendelet, az AI Act szerkezete és logikája megegyezik a termékbiztonsági és CE jelölési szabályozások struktúrájával. A szigorúan szabályozott orvostechnikai iparban szerzett évtizedes rendszerszemléletünket és tanácsadói tapasztalatunkat így kiterjesztettük a szélesebb vállalati szektorra, létrehozva céges szolgáltatásaink új pillérét SAASCO AI brand alatt.
A 2010 és 2025 közötti időszakban a SAASCO orvostechnikai divíziójában több mint 600 sikeres tanácsadási és megfelelőségi projektet zártunk le. Szakmai tevékenységünk az egyedi konzultációktól és a vállalati képzésektől kezdve a komplex minőségirányítási rendszerek kiépítésén át a teljes körű CE jelölési folyamatok lebonyolításáig terjedt.
Az alábbi táblázat összefoglalja a szervezetünk fejlődésének legfontosabb mérföldköveit, amelyek szavatolják a szakmai stabilitást az AI Act és GDPR tanácsadás területén is:
2010
A SAASCO Kft. megalapítása
Elindul a CE-jelölési és szabályozási tanácsadás.
2011
Magyar Szabványügyi Testület (MSZT) Munkacsoporti tagság
Juhász Attila csatlakozik az MSZT Orvostechnikai szabványosítási munkacsoportjaihoz.
2017
MDR / IVDR úttörő képzések
Az elsők között tartottunk hazai szakmai képzéseket az új uniós orvostechnikai rendeletekről.
2022
NAH szakértői jelenlét
Bús Árpád Zsolt a Nemzeti Akkreditáló Hatóság külső szakértője lesz.
2025
A SAASCO Medical Kft. megalakulása
Az orvostechnikai divízió önálló céggé alakul, kiterjesztve fókuszát az AI Act-re.
2026
MSZT MI Bizottsági alapító tagság
Bús Árpád Zsolt alapító tagja lesz a Mesterséges Intelligencia nemzeti műszaki bizottságnak.
Az Európai Unió AI Act rendelete szigorú kötelezettségeket ró az AI-rendszereket fejlesztő, forgalmazó és alkalmazó vállalkozásokra. Szolgáltatásunk keretében elvégezzük a teljes körű AI helyzetfelmérést, meghatározzuk a pontos szerepköröket (szolgáltató, alkalmazó, importőr, forgalmazó), elkészítjük az AI-rendszerek kockázati besorolását, és részletes réselemzést (Gap Analysis) végzünk a hiányosságok felszámolására.
Az ISO/IEC 42001 az első nemzetközi irányítási rendszer szabvány, amely kifejezetten a mesterséges intelligenciát alkalmazó szervezetek számára készült. Szakértő csapatunk végigvezet az AI irányítási rendszer teljes életciklusán: a politika és a célok megfogalmazásától kezdve az AI kockázatkezelési és életciklus-menedzsment folyamatok kialakításán át a belső auditokig és a tanúsító auditra való felkészítésig.
A mesterséges intelligencia modellek tanítása és üzemeltetése során kiemelt kockázatot jelent a személyes adatok védelme. Szakértőink elvégzik az AI adatkezelési helyzetfelmérést, lefolytatják a kötelező adatvédelmi hatásvizsgálatokat (DPIA), frissítik az adatkezelési tevékenységek nyilvántartását (ROPA), és gyakorlati adatvédelmi kontrollokat építenek az AI-rendszerek köré.
Az AI-szabályozás folyamatosan formálódik. Folyamatos szolgáltatásunk keretében vállaljuk a jogszabály- és szabványkövetést, az AIMS és GDPR dokumentáció karbantartását, valamint biztosítjuk a kirepített AI Compliance Officer (AI megfelelőségi felelős) szerepkör ellátását. Rendszeres belső auditokkal és a munkavállalók AI-jártassági oktatásával garantáljuk a fenntartható megfelelőséget.

Küldetésünk, hogy segítsünk neked eligazodni a mesterséges intelligencia gyorsan változó uniós szabályozási és technológiai környezetében, és a bonyolult jogszabályi követelményeket működő, átlátható vállalati gyakorlatokká alakítsuk. Az AI Act, az ISO/IEC 42001, a GDPR és a kapcsolódó szabványok összehangolásával olyan AI-irányítási rendszereket építünk, amelyek nem a fejlesztést és az innovációt korlátozzák, hanem a fenntartható és bizalomra épülő AI-használat szilárd alapját teremtik meg.

Célunk, hogy a hazai piacon szerzett szakmai vezető szerepünkre építve a CEE régió – különösen Románia, Szlovákia és Horvátország – meghatározó AI szabályozási és tanácsadó partnerévé váljunk. Az a jövőképünk, hogy segítsünk neked és a régió vállalkozásainak a mesterséges intelligenciát nem bürokratikus teherként, hanem a működési hatékonyság valódi hajtóerejeként használni. Hiszünk benne, hogy a fenntartható AI-integráció kulcsa a technológiai fejlődés, a szigorú jogi megfelelőség és a felelős emberi felügyelet tökéletes egyensúlya.
Gyakorlatiasság a bürokrácia felett: nem felesleges papírokat gyártunk, hanem a működésedbe illeszkedő, átlátható folyamatokat alakítunk ki.
Mérnöki és jogi szimbiózis: a technológia mély megértését ötvözzük a jogi és szabványossági precizitással.
Átláthatóság és érthetőség: a legösszetettebb szabályozási szövegeket is tiszta, érthető és vállalható akciótervekké fordítjuk le.
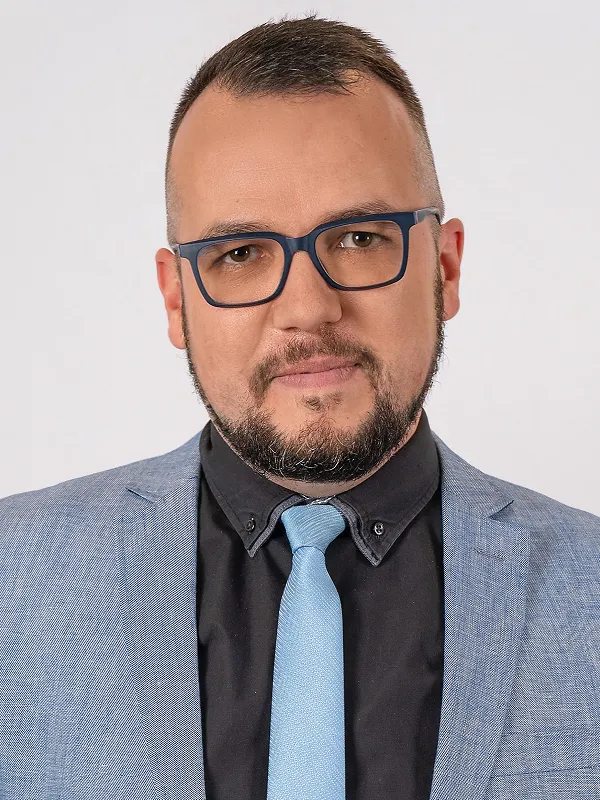
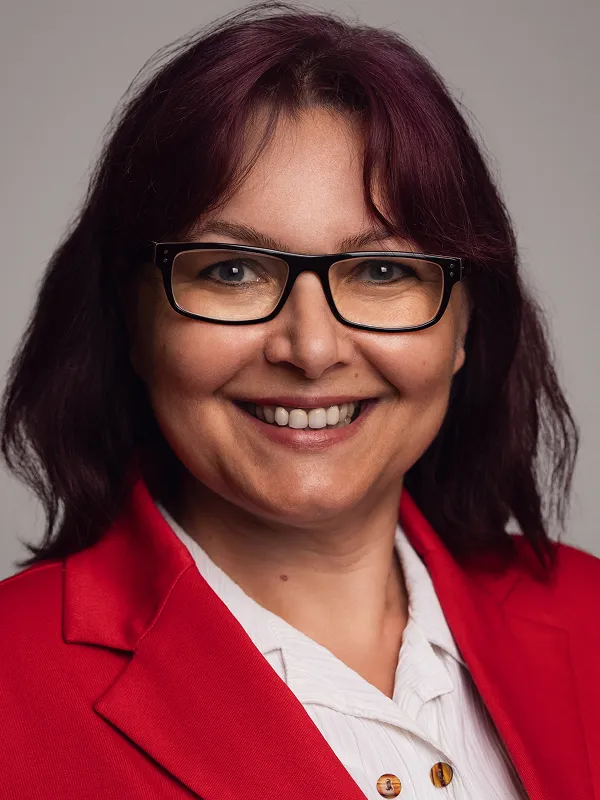
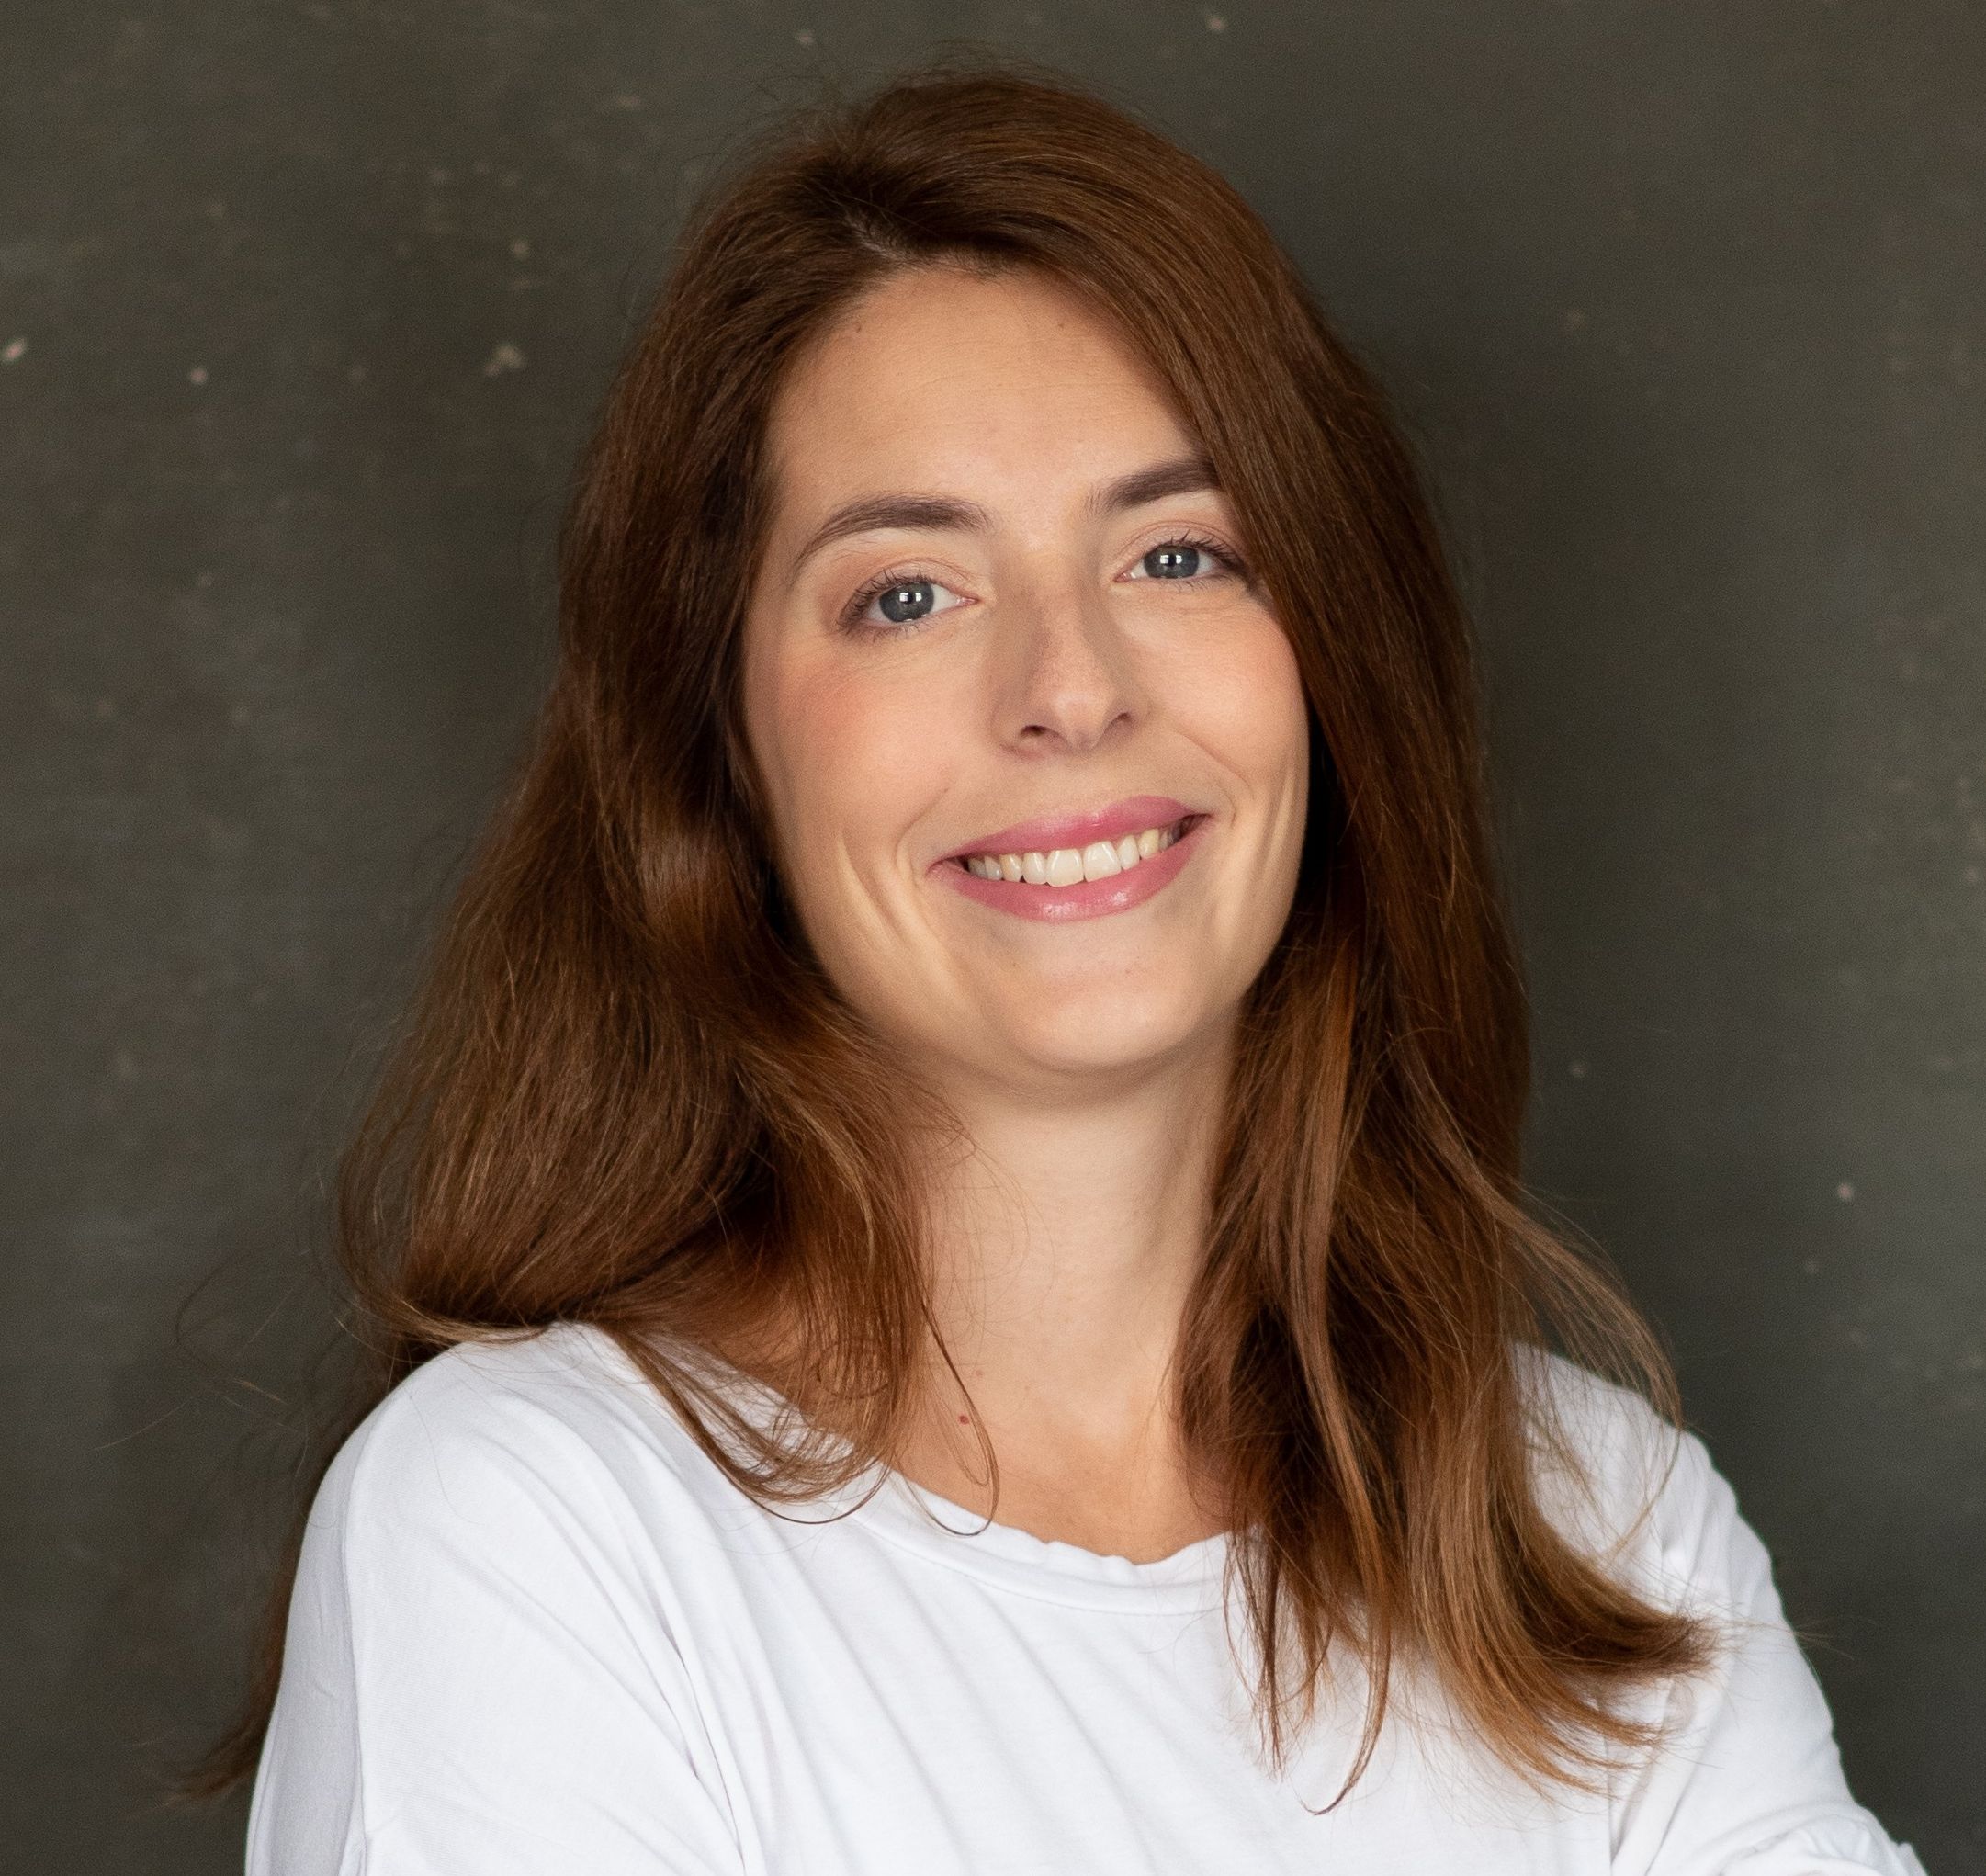
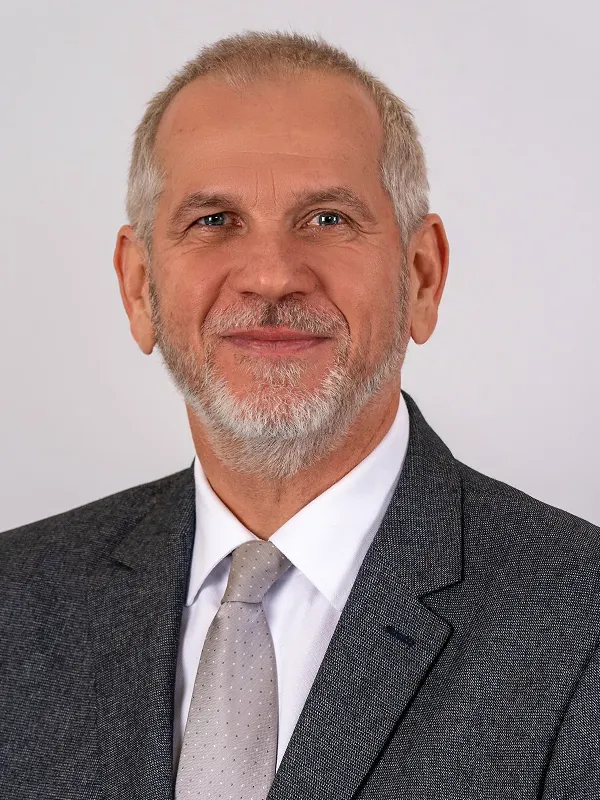
A SAASCO Medical Kft. AI Act, GDPR és ISO/IEC 42001 szolgáltatási tevékenységét kifejezetten erre a területre szakosodott, 6 fős hibrid szakértői csapat végzi. Valljuk, hogy az AI-megfelelőség nem tisztán jogi és nem kizárólag IT feladat. Csapatunk összetétele biztosítja a mérnöki precizitás, a jogi naprakészség és a minőségirányítási rendszerszemlélet szerves fúzióját.
1. Bús Árpád Zsolt (ügyvezető, tanácsadó, vizsgáló mérnök)
Villamosmérnök, aki már egyetemi tanulmányai során mesterséges intelligenciával foglalkozó tantárgyakat hallgatott. Az AI Act megfelelőségi tanácsadásunk szakmai kulcsembere. 2026-ban a Budapesti Műszaki és Gazdaságtudományi Egyetem (BME) és a Noboversum Zrt. közös képzésén okleveles AI Compliance Officer / AI Act auditor végzettséget szerzett. 2022 óta a Nemzeti Akkreditáló Hatóság (NAH) külső szakértője, 2026-tól pedig az MSZT mesterséges intelligencia nemzeti műszaki bizottságának alapító tagja.
2. Őzse Ilona (tanácsadó)
Termékfejlesztő gépészmérnök és minőségügyi szakmérnök. Több mint 25 éves tapasztalattal rendelkezik az ISO 9001 és az ISO 13485 minőségirányítási rendszerek kiépítésében és auditálásában. Erre a negyedszázados rendszerszemléletre alapozva dolgozta ki az ISO/IEC 42001 (AIMS — AI Management System) szabványkövetelményeinek gyakorlati tanácsadási módszertanát.
3. Dr. Papp Flóra Mária (GDPR és AI Act jogi szakértő)
Ügyvéd, jogász és biztosítási szakjogász. Szakterülete az adatvédelmi jog (GDPR), különös tekintettel az AI-rendszerek adatkezelési, adatvédelmi hatásvizsgálati (DPIA) és kockázatkezelési vonatkozásaira.
4. Juhász Attila (szakmai vezető, szenior tanácsadó)
1998 óta dolgozik a szabályozási megfelelőség területén. Az Óbudai Egyetem külső oktatójaként megfelelőségértékelést, szabványismeretet és kockázatirányítást oktat. 2011 óta tagja az MSZT idevágó műszaki bizottságainak. Ő fejlesztette ki a orvostechnikai eszközökre vonatkozó jogszabály- és szabványkövetési rendszerét, amelyet sikeresen ültetett át az AI megfelelés folyamatos támogatása szolgáltatásunkba.
Cégünk belső működését és minőségirányítási folyamatait az ISO 13485:2016 szabvány szigorú követelményei szerint végezzük. Emellett a saját tanácsadói gyakorlatunk hitelességének biztosítására bevezettük saját szervezetünkre az ISO 13485 és az ISO/IEC 42001 integrált irányítási rendszert.
A legtöbb piaci szereplő vagy csak jogi szemszögből, vagy tisztán IT-fejlesztői oldalról közelíti meg az AI Actet. A SAASCO AI egyedülálló előnye,hogy a villamosmérnöki, gépészmérnöki, jogi és minőségügyi szakértelmet egyetlen integrált csapattá ötvözi. Így a jogi előírásokat technológiailag megvalósítható és auditálható folyamatokká alakítjuk.
Az AI Act nem egy egyedi, elszigetelt jogszabály, hanem az Európai Unió klasszikus termékbiztonsági és CE jelölési struktúrájára épül. Anyacégünk 2010 óta kifejezetten a CE jelölési eljárásokra specializálódott és az Orvostechnikai Eszközök Divízió, több mint 600 sikeresen megvalósított projekt tapasztalatával rendelkezik. Mi nem most tanuljuk a megfelelőségértékelés logikáját, hanem 2010 óta ezt alkalmazzuk a szigorúan szabályozott orvostechnikai környezetben.
Az MSZT Mesterséges Intelligencia nemzeti műszaki bizottsági tagságunk és egyetemi oktatói jelenlétünk mellett napi szinten figyelemmel kísérjük a hazai és nemzetközi szabályozói környezetet. Hírleveleinkben,szakmai cikkeinkben, webinárjainkon és rendezvényeinken ezeket a változásokat közérthetően és gyakorlati szempontból adjuk át partnereinknek, hogy időben felkészülhessenek az új követelményekre.
Szolgáltatásainkat elsősorban azoknak a kis- és középvállalkozásoknak (KKV-knak), startupoknak és spinoff cégeknek terveztük, akik biztonságosan és jogilag kikezdhetetlenül szeretnék kihasználni a mesterséges intelligencia nyújtotta üzleti előnyöket.
1. AI-t bevezető és alkalmazó vállalatok: olyan KKV-k, amelyek a belső működésükbe (pl. HR, ügyfélszolgálat, pénzügy, elemzés) építenek be AI eszközöket, és meg akarnak győződni azok szabályos és GDPR-nak megfelelő használatáról.
2. AI-alapú terméket vagy szoftvert fejlesztő cégek: AI startupok, szoftverfejlesztők és gyártók, akiknek az AI Act szerinti CE jelölést és műszaki dokumentációt kell elkészíteniük a piacra lépéshez.
3. Működő AI rendszereket üzemeltető szervezetek: vállalatok, amelyek független, külső szakértői auditot igényelnek a meglévő AI irányítási és adatvédelmi rendszereik ellenőrzésére.
A leggyakoribb hiba, amit a cégek elkövetnek, hogy a felkészülést a fejlesztés végére vagy a termék piacra dobása utánra hagyják. Az orvostechnikai és ipari CE jelölési tapasztalataink azt mutatják, hogy a visszamenőleges dokumentáció gyártás és az utólagos módosítás rendkívül drága és időigényes. Az AI Act szerinti kockázatkezelést és az ISO/IEC 42001 alapelveket már a tervezési fázisban be kell építened a folyamataidba, különben a csúszó piacra lépés komoly pénzügyi veszteséget okozhat.
Az AI Act az Európai Unió kötelező jogszabálya, amely jogi követelményeket, kockázati besorolásokat és szankciókat állapít meg. Ezzel szemben az ISO/IEC 42001 egy nemzetközi irányítási rendszer szabvány (AIMS), amely megadja azt a gyakorlati és működési keretrendszert, amellyel szisztematikusan teljesíteni tudod az AI Act és a GDPR előírásait. A két rendszer nem kizárja, hanem tökéletesen kiegészíti egymást.
Ne az AI Act száraz jogszabályi cikkeinek olvasásával kezdd! Kezdd azzal, hogy feltérképezed, a vállalatod pontosan milyen AI eszközöket használ, milyen adatokat visz be a rendszerekbe, és ezek milyen működési vagy adatvédelmi kockázatot jelentenek. A SAASCO AI első lépésként egy strukturált AI helyzetfelmérést végez el, amellyel tisztázzuk a pontos kötelezettségeket, elkerülve a felesleges és drága bürokratikus túlszabályozást.
Az AI Act nemcsak a fejlesztőkre (szolgáltatókra), hanem az AI rendszereket a belső működésükben alkalmazó vállalatokra (alkalmazókra) is ró kötelezettségeket. Ha egy cég például AI alapú szűrést használ a HR kiválasztásban, vagy ügyféladatokat elemző algoritmust működtet, akkor alkalmazóként felelősséggel tartozik az átláthatóságért, az adatvédelemért és az emberi felügyelet biztosításáért.